


PHP2Shell: duas falhas graves no PHP põem milhões de sites em risco — e a GOG desligou a loja e o GOG Galaxy durante quatro horas
Ontem, quarta-feira, foi um dia agitado para quem gere sites. A equipa do PHP — a linguagem que corre por trás de 75 a 80% dos sites da internet, do WordPress a muitas lojas online — lançou atualizações de emergência para duas falhas críticas, a que chamaram PHP2Shell. Vários serviços desligaram-se por precaução enquanto aplicavam as correções, e um deles foi a GOG, a loja de jogos sem DRM.
A GOG esteve em baixo cerca de quatro horas
Às 16h de Portugal (8h na costa oeste dos EUA), a GOG avisou que ia desligar o site e o GOG Galaxy "durante algumas horas" para manutenção. Voltou cerca de quatro horas depois, às 20h28: "Estamos de volta. Obrigado pela paciência!". A GOG não disse qual foi o motivo, mas a PC Gamer liga a paragem às falhas no PHP, que obrigaram muitas empresas a desligar serviços ao mesmo tempo.
A boa notícia para quem joga: a GOG garantiu que a biblioteca de jogos não foi afetada — "a tua biblioteca sem DRM está onde a deixaste". Os jogos já instalados continuam a funcionar sem ligação à internet, que é precisamente a vantagem de uma loja sem DRM.
Não foi só a GOG: o governo da Finlândia desligou os seus sites por precaução, e houve jogadores a queixar-se de que os servidores de login de Final Fantasy XIV estavam em baixo ao mesmo tempo.
O que são as falhas PHP2Shell
São duas falhas que deixam um atacante correr código no servidor sem precisar de palavra-passe:
- CVE-2026-109618 — uma cadeia de erros que corrompe a memória quando um pedido termina de forma anormal;
- CVE-2026-109619 — um erro de "estado antigo" que deixa ler memória do servidor e, no fim, tomar conta dele.
Afetam todos os servidores PHP que respondem a pedidos web (PHP-FPM, Apache com mod_php, php-cgi, FrankenPHP e LiteSpeed). O caso mais grave é o do Apache com mod_php, onde um único pedido pode lançar o ataque antes de o site correr qualquer código. As falhas foram descobertas por investigadores da Calif, da Wiz e da OpenAI.
Segundo o BleepingComputer:
- a Cloudflare já via ataques a estas falhas antes de as correções saírem;
- o VirusTotal estima que haja mais de 5,1 milhões de servidores PHP expostos na internet;
- o centro de cibersegurança do Reino Unido pediu às empresas que atualizassem logo ou desligassem os sistemas até o fazerem.
O que tens de fazer
Se só jogas, nada: as falhas estão nos servidores, não no teu PC. Mas há duas coisas a ter em conta nos próximos dias:
- podem continuar a acontecer paragens em lojas, launchers e servidores de jogos enquanto as empresas atualizam;
- desconfia de e-mails a pedir para "confirmar a conta" de uma loja de jogos que esteve em baixo: é um isco clássico depois de notícias destas.
Se tens um site, um servidor de jogos com painel web ou um NAS com aplicações em PHP, atualiza já para o PHP 8.5.12, 8.4.27, 8.3.36 ou 8.2.35. As versões 8.1 e anteriores já não recebem correções oficiais: há remendos mínimos para compilar à mão, mas o melhor é mudar para uma versão suportada. A equipa do PHP diz que nenhuma configuração protege por completo sem a atualização.
Já este mês, um ataque aos servidores do AOMEI Backupper mostrou como uma falha num servidor pode chegar aos PCs dos utilizadores. E a GOG tem andado ativa noutras frentes: há poucos dias pôs Ghostwire: Tokyo à venda sem Bethesda.net.
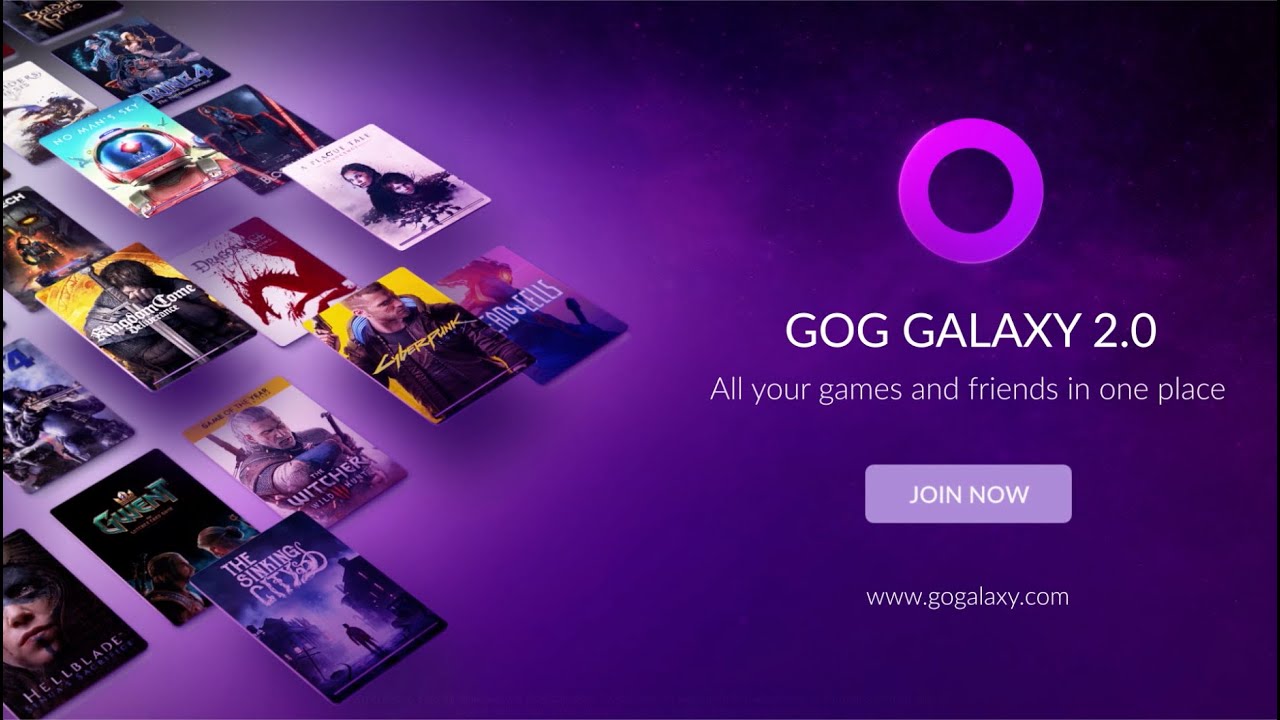
O vídeo oficial da GOG que apresenta o GOG GALAXY, o launcher que esteve em baixo:
 O YouTube pode guardar cookies quando carregares.
Deste pela paragem da GOG ontem? Vota e conta-nos nos comentários que loja de jogos usas mais.
Onde compras mais jogos para PC?
- Steam0%
- GOG0%
- Epic Games Store0%
- Game Pass0%
Se tens dúvidas sobre a segurança do teu PC ou da tua rede, passa na CHIP7 Portimão: ajudamos a pôr tudo em dia.
0 comentários
Ainda ninguém comentou. Começa tu.