


Routers ASUS com falha crítica: ficheiros VPN maliciosos podem executar comandos — atualiza o firmware
Se tens um router ASUS em casa, é altura de ir ver se há firmware novo. A ASUS publicou a 1 de outubro um aviso de segurança com duas falhas graves nos seus routers. A mais grave permite que um ficheiro de configuração VPN preparado de propósito execute comandos no router. A outra deixa ligar o Telnet com acesso root, ou seja, com controlo total do aparelho.
As duas falhas, explicadas
CVE-2026-14157 — ficheiros VPN maliciosos (crítica, 9,4 em 10)
Os routers ASUS deixam importar ficheiros de configuração de cliente VPN (os conhecidos .ovpn) pela página de gestão do router. O problema: certo texto escondido dentro desse ficheiro não é tratado como simples dados, mas sim como instruções. Resultado: quem conseguir carregar um ficheiro destes pode pôr o router a executar os comandos que quiser.
A falha afeta o firmware da série 3.0.0.6_102.
CVE-2026-13313 — Telnet com root (alta, 8,9 em 10)
Ficou no firmware código de depuração (debug), usado pelos programadores durante o desenvolvimento, que nunca devia ter chegado aos routers vendidos. Com ele, um atacante com sessão iniciada no router consegue contornar as verificações de segurança, ligar o Telnet (um acesso remoto antigo e sem encriptação) e correr comandos como root, o utilizador com todos os poderes.
Esta afeta mais routers: as séries de firmware 3.0.0.4_386, 3.0.0.4_388 e 3.0.0.6_102. A ASUS avisa que os atacantes podem usar engenharia social, ou seja, enganar o dono do router para que seja ele próprio a correr os comandos.
Qual é o risco real
As duas falhas exigem, em princípio, acesso à página de gestão do router: o atacante tem de ter a palavra-passe de administrador ou convencer quem a tem a importar um ficheiro VPN ou a correr um comando. Ou seja, não é um ataque que entra sozinho pela internet num router bem configurado.
Mesmo assim, não convém deixar para depois. A ASUS não diz se as falhas já estão a ser usadas em ataques. Mas os routers ASUS já foram alvo de ataques em massa: segundo o Tom's Hardware, uma campanha conhecida como AyySSHush entrou em mais de 9.000 routers da marca e deixou portas traseiras que sobreviviam às atualizações de firmware. E não é a primeira vez que os ficheiros VPN servem de porta de entrada: em 2024, a falha CVE-2024-0401 também usava perfis .ovpn adulterados.
Que routers são afetados
A ASUS não publicou uma lista de modelos: identifica as falhas pela versão do firmware. Para saberes se o teu router está na lista:
- Abre o browser num PC ligado à rede do router e vai a www.asusrouter.com (ou ao endereço IP do router).
- Entra com o utilizador e a palavra-passe de administrador.
- Na página principal aparece a versão do firmware (por exemplo, 3.0.0.4.388_xxxxx ou 3.0.0.6.102_xxxxx).
Se começa por 3.0.0.4.386, 3.0.0.4.388 ou 3.0.0.6.102, o teu router está num dos ramos afetados e deves instalar a versão mais recente disponível para o teu modelo.
Como atualizar o firmware, passo a passo
Pela página do router (o mais simples):
- Entra em www.asusrouter.com com a conta de administrador.
- Se houver firmware novo, aparece um aviso no canto superior direito. Carrega em Update now (atualizar agora).
- Em alternativa, vai a Administration → Firmware Upgrade e procura aí a versão mais recente.
- Espera alguns minutos. Não desligues o router nem o cabo de rede enquanto atualiza. No fim, o router reinicia sozinho.
Atualização manual (se o router não encontrar a versão nova):
- Descarrega o firmware mais recente para o teu modelo exato na página de suporte da ASUS e descomprime o ficheiro.
- Em Administration → Firmware Upgrade, carrega em Upload e escolhe o ficheiro.
- Espera que o processo termine.
Pela aplicação ASUS Router (Android e iOS) também dá para procurar e instalar o firmware novo.
Aproveita para ligar a atualização automática: em Administration → Firmware Upgrade há a opção Auto Firmware Upgrade, onde escolhes a hora a que o router se atualiza sozinho (de madrugada, por exemplo, para não cortar a internet a meio de um jogo). Se tens uma rede AiMesh, confirma também que os outros routers da malha ficaram com o firmware novo.
 O YouTube pode guardar cookies quando carregares.
Conselhos para ficares mais protegido
- Não importes ficheiros .ovpn de origem duvidosa. Usa só os ficheiros que vêm do teu fornecedor de VPN, descarregados da área de cliente do site oficial. Nada de ficheiros "grátis" partilhados em fóruns, Discord ou Telegram.
- Desliga o acesso remoto à página do router, se não precisares dele: em Administration → System, na secção Remote Access Config, põe Enable Web Access from WAN em No. Assim, a página de gestão só abre dentro de casa.
- Confirma que o Telnet está desligado, a não ser que o tenhas ligado de propósito e saibas para que serve.
- Muda a palavra-passe de administrador para uma forte e só usada no router. A ASUS recomenda pelo menos 10 caracteres, com maiúsculas, números e símbolos.
- Não corras scripts nem comandos que te mandem por mensagem, mesmo que pareçam vir de "suporte técnico".
- Router muito antigo, sem atualizações? Se a ASUS já não lança firmware para o teu modelo, as falhas não vão ser corrigidas. Nesse caso, compensa pensar em trocar de router.
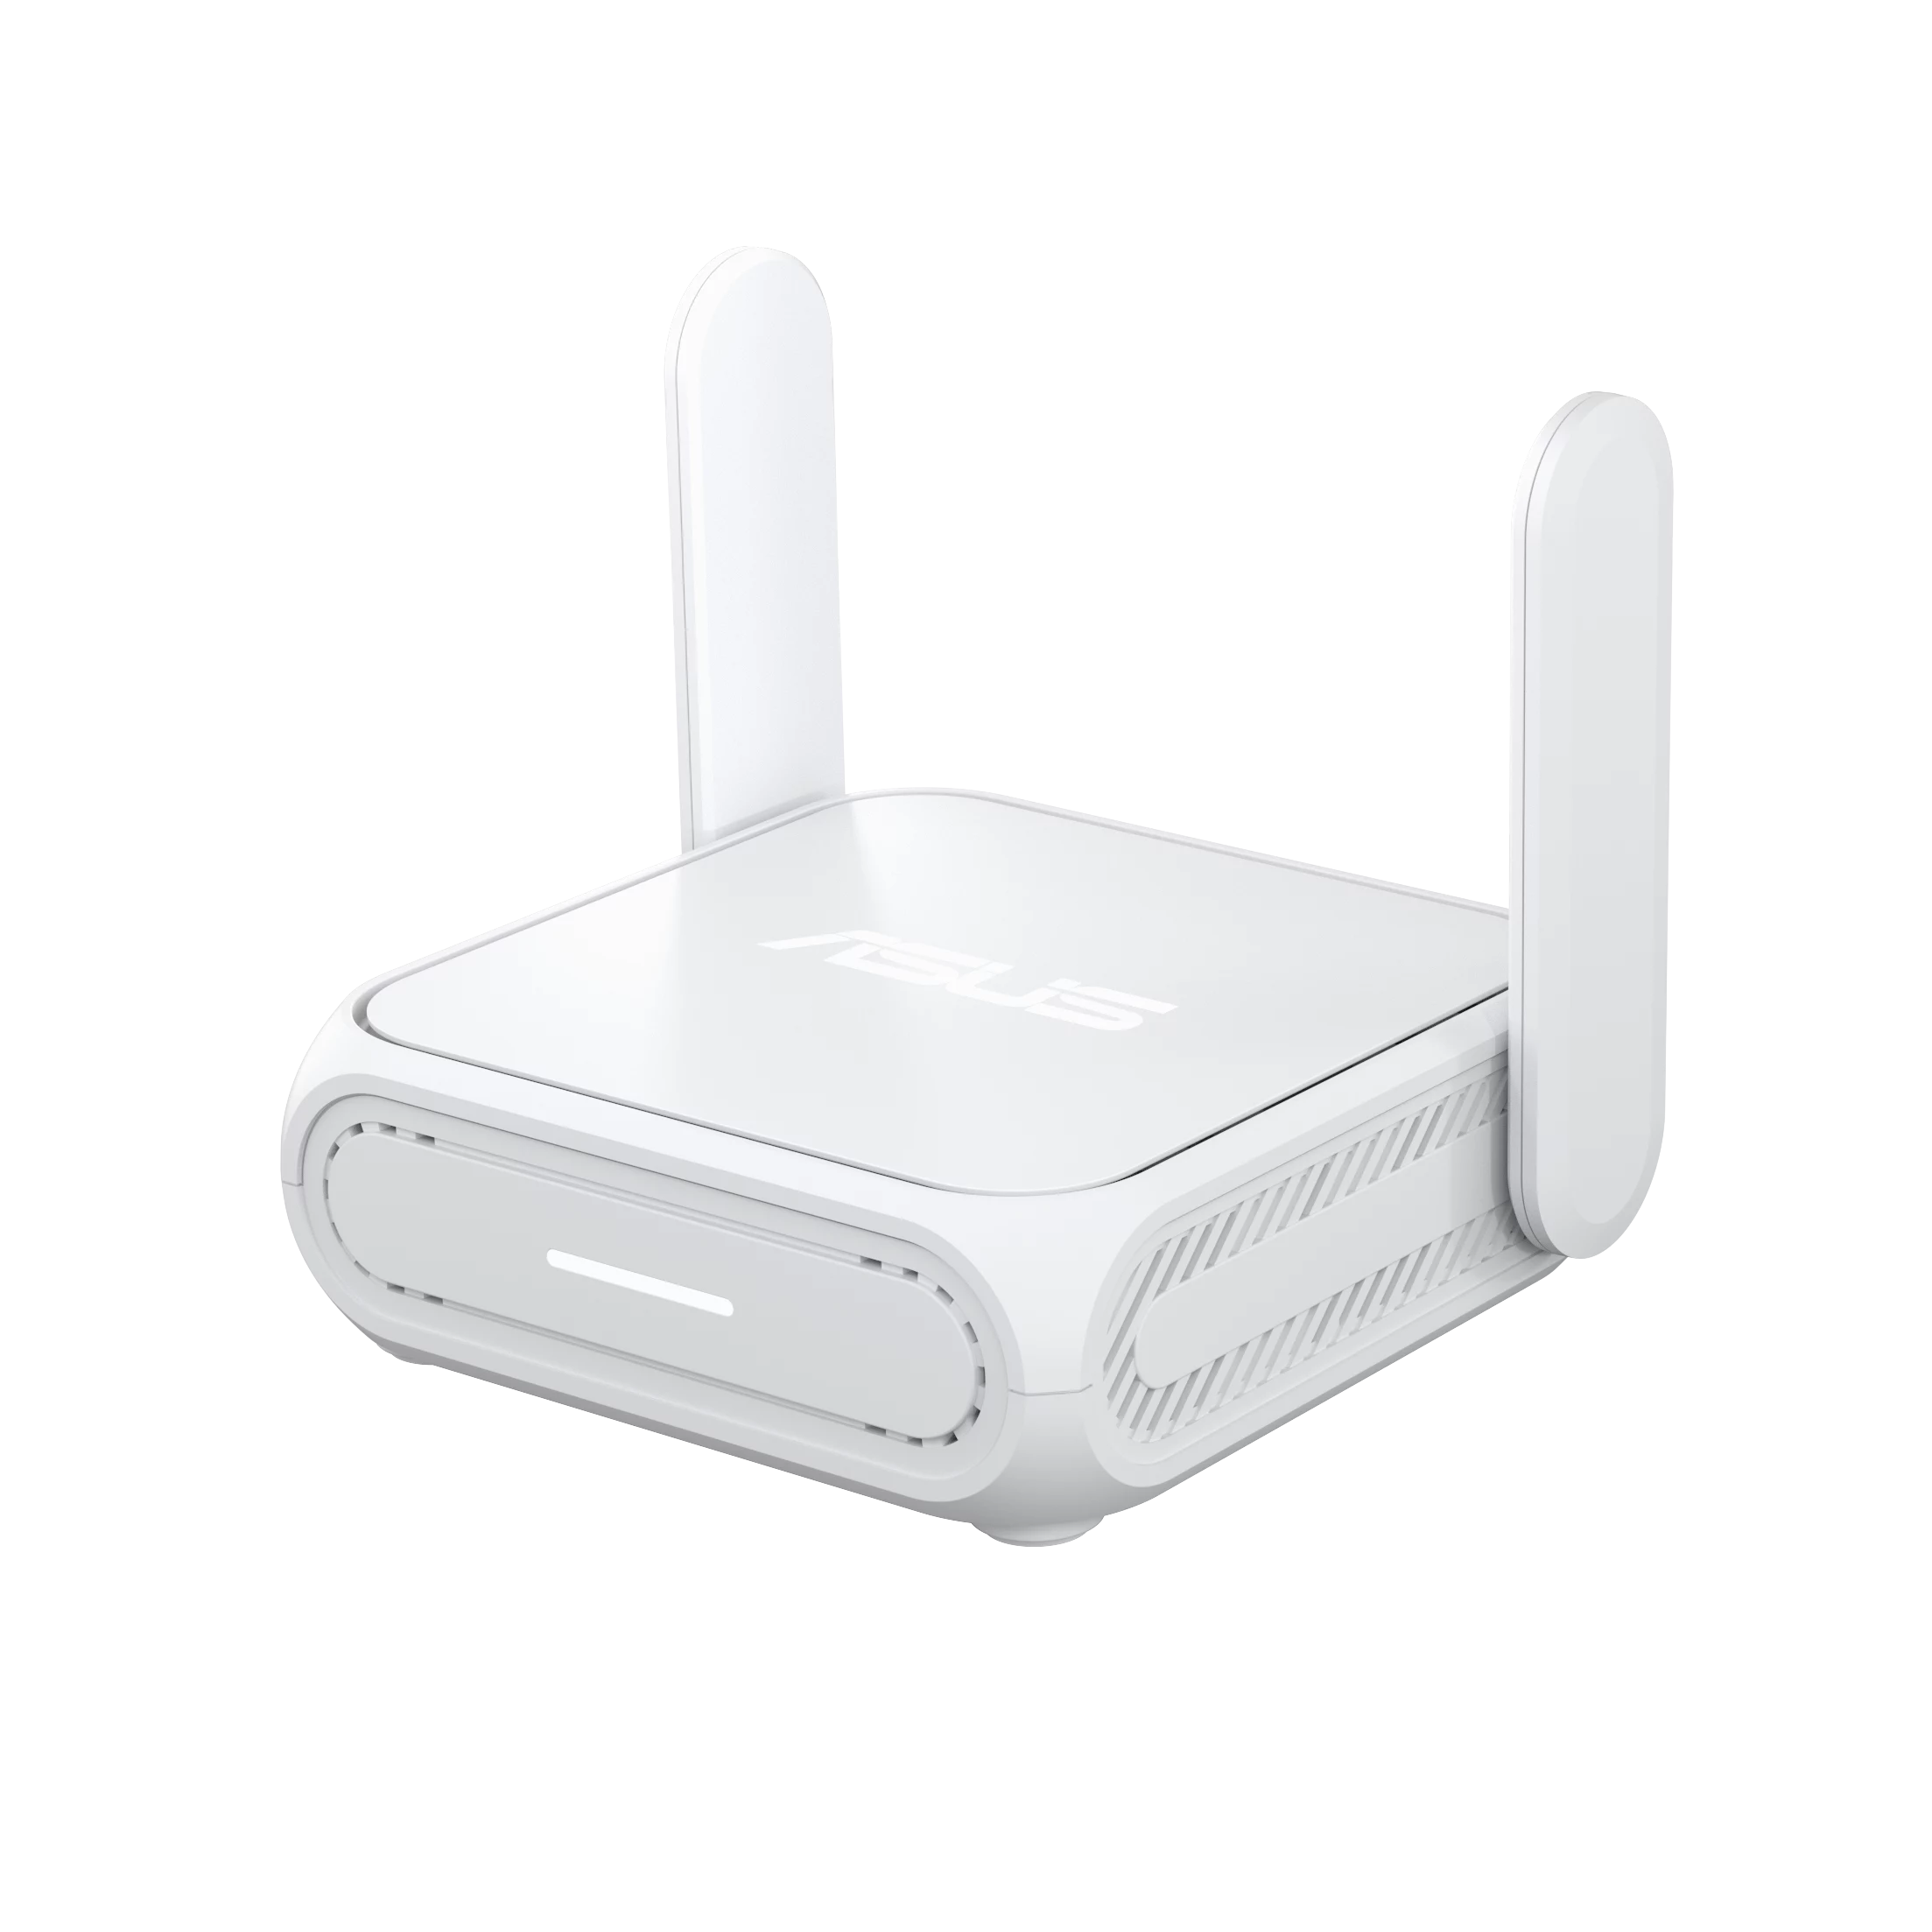
Os routers de viagem, como o RT-BE58 Go, são dos que mais se usam com VPN, porque servem para ligar o portátil ou a consola com segurança em hotéis e redes públicas. Se tens um, a regra é a mesma: firmware em dia e ficheiros VPN só do teu fornecedor.
Se não te sentes à vontade a mexer nas definições do router, passa na CHIP7 Portimão: ajudamos-te a atualizar o firmware e a deixar a rede de casa bem configurada.
0 comentários
Ainda ninguém comentou. Começa tu.